
Ένα crypto wallet (πορτοφόλι κρυπτονομισμάτων) είναι εφαρμογή ή συσκευή που φυλάσσει τα κλειδιά σας. Μέσω αυτών βλέπετε το υπόλοιπό σας, στέλνετε συναλλαγές και συνδέεστε σε εφαρμογές ενός blockchain (δημόσιο, κοινόχρηστο κατάστιχο συναλλαγών που τηρεί ένα δίκτυο υπολογιστών) [1].
Το όνομα παραπλανά. Τα νομίσματα δεν βρίσκονται ποτέ μέσα στο wallet. Σύμφωνα με την τεκμηρίωση του Ethereum, αυτό που κρατάτε στην πραγματικότητα είναι ιδιωτικά κλειδιά, ενώ τα κεφάλαια μένουν πάντα καταγεγραμμένα στο κατάστιχο του δικτύου [2]. Η ίδια πηγή σημειώνει ότι οι πάροχοι wallet δεν έχουν την επιμέλεια των χρημάτων σας [1].
Αυτό ακούγεται σαν λεπτομέρεια, όμως αλλάζει τα πάντα. Αν τα νομίσματα δεν είναι μέσα στο wallet, δεν τα χάνετε όταν χαλάσει το κινητό σας. Τα χάνετε όταν χάσετε το κλειδί ή όταν το αποκτήσει κάποιος άλλος. Το πρόβλημα που πρέπει να λυθεί είναι ένα μυστικό που ταυτόχρονα δεν πρέπει να το μάθει κανείς και δεν πρέπει να χαθεί ποτέ.
Στο άρθρο εξηγούμε από πού ήρθε η ιδέα, πώς μια φράση λίγων λέξεων γίνεται διεύθυνση, ποια είναι τα είδη των wallet και τι θυσιάζει το καθένα. Εξετάζουμε επίσης τι έχει πάει στραβά από το 2013 έως σήμερα και πώς αξιολογείτε ένα wallet πριν το χρησιμοποιήσετε. Το κείμενο είναι ενημερωτικό και δεν αποτελεί επενδυτική συμβουλή.
Το πρόβλημα: ιδιοκτησία χωρίς τράπεζα
Σε μια τράπεζα, η ιδιοκτησία αποδεικνύεται από τα αρχεία της τράπεζας. Αν ξεχάσετε τον κωδικό σας, η τράπεζα σας ταυτοποιεί και σας ξαναδίνει πρόσβαση. Ένα δίκτυο χωρίς κεντρικό διαχειριστή δεν έχει κανέναν να κάνει αυτή τη δουλειά. Χρειάζεται έναν τρόπο να αποδεικνύει την ιδιοκτησία μόνο με μαθηματικά.
Η λύση του Bitcoin περιγράφεται στο κείμενο που δημοσίευσε ο Satoshi Nakamoto: «We define an electronic coin as a chain of digital signatures» («ορίζουμε ένα ηλεκτρονικό νόμισμα ως αλυσίδα ψηφιακών υπογραφών») [3]. Κάθε κάτοχος μεταβιβάζει το νόμισμα στον επόμενο υπογράφοντας ψηφιακά δύο στοιχεία: το ψηφιακό αποτύπωμα της προηγούμενης συναλλαγής και το δημόσιο κλειδί του επόμενου κατόχου [3].
Τρεις έννοιες χρειάζονται εδώ. Το ιδιωτικό κλειδί είναι ένας μυστικός αριθμός που μόνο εσείς πρέπει να γνωρίζετε. Το δημόσιο κλειδί παράγεται από το ιδιωτικό και μπορεί να το δει ο καθένας. Η ψηφιακή υπογραφή είναι ένα μαθηματικό αποτέλεσμα που μόνο το ιδιωτικό κλειδί μπορεί να παραγάγει, αλλά ο καθένας μπορεί να το επαληθεύσει με το δημόσιο.
Ο Nakamoto σημείωνε ότι οι υπογραφές λύνουν μόνο ένα μέρος του προβλήματος. Το μεγαλύτερο όφελος χάνεται αν χρειάζεται ακόμη ένας έμπιστος τρίτος για να εμποδίζει τη διπλή δαπάνη του ίδιου νομίσματος, και αυτό το κομμάτι το αναλαμβάνει το δίκτυο [3]. Η απόδειξη ιδιοκτησίας, όμως, μένει πάντα στο κλειδί.
Γι' αυτό το βιβλίο Mastering Ethereum χαρακτηρίζει παρανόηση την ιδέα ότι τα wallet περιέχουν νομίσματα. Αυστηρά μιλώντας, ένα wallet κρατά μόνο κλειδιά και μοιάζει περισσότερο με κλειδοθήκη [4]. Το ίδιο κείμενο περιγράφει και τη σκληρή πλευρά: αν χάσετε τα δεδομένα σας πριν κρατήσετε αντίγραφο ασφαλείας, χάνετε την πρόσβαση στα κεφάλαιά σας [4].
Από πού ήρθε η ιδέα
Η κρυπτογραφία δημόσιου κλειδιού προηγείται του Bitcoin κατά τρεις δεκαετίες. Τον Νοέμβριο του 1976, οι Whitfield Diffie και Martin Hellman δημοσίευσαν στο περιοδικό IEEE Transactions on Information Theory (τόμος IT-22, τεύχος 6) το άρθρο «New Directions in Cryptography» [5]. Η πρότασή τους ήταν ένα ζεύγος κλειδιών: ένα που μπορεί να δημοσιευθεί και ένα που μένει μυστικό.
Οι δύο ερευνητές ανακηρύχθηκαν αποδέκτες του βραβείου Turing της ACM για το 2015, για το άρθρο που εισήγαγε την κρυπτογραφία δημόσιου κλειδιού [6]. Οι Ron Rivest, Adi Shamir και Leonard Adleman δημιούργησαν την πρώτη πρακτική εφαρμογή κρυπτογράφησης δημόσιου κλειδιού, και ο Rivest αναφέρει ότι εμπνεύστηκαν από το άρθρο των Diffie και Hellman [6].
Το Bitcoin πήρε αυτή την ιδέα και την έκανε μηχανισμό ιδιοκτησίας. Το κείμενο του Nakamoto δημοσιεύθηκε στις 31 Οκτωβρίου 2008 [3].
Τα πρώτα wallet είχαν ένα πρακτικό πρόβλημα. Το βασικό λογισμικό του Bitcoin δημιουργούσε κάθε κλειδί τυχαία. Για να μη χρειάζεται νέο αντίγραφο ασφαλείας μετά από κάθε συναλλαγή, κρατούσε έτοιμα 100 κλειδιά σε απόθεμα [7].
Η λύση ήταν τα ντετερμινιστικά wallet (wallet που παράγουν όλα τα κλειδιά τους από μία αρχική τιμή). Όπως σημειώνει η σχετική προδιαγραφή, δεν απαιτούν τόσο συχνά αντίγραφα ασφαλείας [7]. Στις 11 Φεβρουαρίου 2012, ο Pieter Wuille κατέθεσε το BIP-32, την πρόταση για «ιεραρχικά ντετερμινιστικά» wallet, όπου πολλές αλυσίδες κλειδιών παράγονται από μία κοινή ρίζα [7].
Το επόμενο βήμα αφορούσε τον άνθρωπο και όχι τη μηχανή. Στις 10 Σεπτεμβρίου 2013 καταχωρίστηκε το BIP-39, με συντάκτες τους Marek Palatinus, Pavol Rusnák, Aaron Voisine και Sean Bowe [8]. Η πρότασή τους μετέτρεπε την αρχική τιμή σε σειρά λέξεων που μπορεί να γραφτεί σε χαρτί.
Δύο από αυτούς τους συντάκτες, οι Palatinus και Rusnák, ίδρυσαν την Trezor. Η εταιρεία αναφέρει ότι το Trezor Model One κυκλοφόρησε στις 29 Ιουλίου 2014 και το παρουσιάζει ως το πρώτο hardware wallet (συσκευή αφιερωμένη στη φύλαξη κλειδιών) [9]. Σύμφωνα με την εταιρεία, τα πρώτα πρωτότυπα ήταν πρόσθετες πλακέτες με οθόνη, δύο κουμπιά και θύρα USB που συνδέονταν σε Raspberry Pi [9]. Η πρώτη συσκευή πωλήθηκε έναντι 1 BTC, ενώ η μεταλλική έκδοση κόστιζε 3 BTC [10].
Αύγουστος 2013: όταν οι υπογραφές πρόδωσαν τα κλειδιά
Την Κυριακή 11 Αυγούστου 2013, ο προγραμματιστής Mike Hearn έστειλε ένα μήνυμα στη λίστα προγραμματιστών του Bitcoin. Έγραφε ότι η υλοποίηση της κλάσης SecureRandom στο Android, του μηχανισμού που παρήγαγε «ασφαλείς» τυχαίους αριθμούς, είχε σοβαρά κενά [11]. Το αποτέλεσμα ήταν ότι όλα τα ιδιωτικά κλειδιά που είχαν δημιουργηθεί σε κινητά και tablet Android ήταν αδύναμα [11].
Οι ψηφιακές υπογραφές του Bitcoin περιέχουν μια τιμή που ονομάζεται R. Ο Hearn ανέφερε ότι σε ορισμένες υπογραφές αυτή η τιμή επαναλαμβανόταν. Η επανάληψη επέτρεπε σε οποιονδήποτε να υπολογίσει το ιδιωτικό κλειδί και να κλέψει τα χρήματα [11].
Την ίδια ημέρα, το Bitcoin.org δημοσίευσε προειδοποίηση. Ανέφερε ότι ένα στοιχείο του Android είχε κρίσιμες αδυναμίες που καθιστούσαν ευάλωτο σε κλοπή κάθε wallet που είχε δημιουργηθεί στο Android μέχρι τότε [12]. Στη μη εξαντλητική λίστα περιλαμβάνονταν τα Bitcoin Wallet, blockchain.info wallet, BitcoinSpinner και Mycelium [12]. Η ανακοίνωση πρόσθετε μια φράση που αξίζει να τη θυμάστε: «Apps where you don't control the private keys at all are not affected» («Εφαρμογές όπου δεν ελέγχετε καθόλου τα ιδιωτικά κλειδιά δεν επηρεάζονται») [12].
Η διόρθωση δεν ήταν ένα απλό «μπάλωμα». Η νέα έκδοση του Bitcoin Wallet παρέκαμπτε το SecureRandom και διάβαζε τυχαίους αριθμούς απευθείας από το /dev/urandom του συστήματος [11]. Επιπλέον, η εφαρμογή έπρεπε να κάνει περιστροφή κλειδιών: να δημιουργήσει νέα κλειδιά και νέες διευθύνσεις, να σημειώσει τις παλιές ως ανασφαλείς και να ζητήσει από τον χρήστη νέο αντίγραφο ασφαλείας [12].
Στα φόρουμ, οι χρήστες είχαν ήδη εντοπίσει την κλοπή περισσότερων από 55 BTC, λίγες ώρες αφότου ένα wallet υπέγραψε συναλλαγή με τον προβληματικό μηχανισμό [13]. Τα σημάδια υπήρχαν από νωρίτερα. Επαναλαμβανόμενες τιμές R είχαν εντοπιστεί ήδη από τον Ιανουάριο από τον Nils Schneider, ο οποίος όμως δεν τις είχε συνδέσει με το SecureRandom [14]. Ο Hearn διευκρίνισε αργότερα ότι η περίπτωση του Schneider προερχόταν από ένα πρωτότυπο hardware wallet και όχι από κινητό Android [15].
Αυτά δείχνουν τα έγγραφα. Όσα ακολουθούν είναι η δική μας ανάγνωση.
Κανένα νόμισμα δεν «βγήκε» ποτέ από κάποιο κινητό. Τα νομίσματα βρίσκονταν όλη την ώρα στο blockchain, και αυτό που διέρρευσε ήταν τα κλειδιά, μέσα από τις ίδιες τις υπογραφές που οι χρήστες δημοσίευαν. Γι' αυτό η λύση δεν μπορούσε να είναι μόνο μια ενημέρωση της εφαρμογής. Τα χρήματα έπρεπε να μετακινηθούν σε καινούργια κλειδιά, γιατί ένα κλειδί που έχει αποκαλυφθεί δεν «επισκευάζεται».
Η φράση για τις εφαρμογές που δεν ελέγχουν κλειδιά δείχνει και το αντίτιμο. Όποιος άφηνε τα κλειδιά σε τρίτον γλίτωσε αυτόν τον κίνδυνο, αλλά ανέλαβε έναν άλλον, όπως θα δούμε. Η ίδια κατηγορία σφάλματος, η κακή τυχαιότητα κατά τη δημιουργία του κλειδιού, επανήλθε το 2026 σε hardware wallet, με πολύ μεγαλύτερες απώλειες.
Πώς λειτουργεί, από το μηδέν
Φανταστείτε το blockchain ως έναν τεράστιο τοίχο με γυάλινες θυρίδες, ορατές σε όλους. Ο καθένας βλέπει πόσα περιέχει κάθε θυρίδα και ο καθένας μπορεί να ρίξει χρήματα από τη σχισμή της. Για να ανοίξει όμως μια θυρίδα, χρειάζεται μια υπογραφή που μπορεί να παραχθεί μόνο με ένα συγκεκριμένο κλειδί. Το wallet είναι η κλειδοθήκη σας και το στυλό σας: δεν περιέχει θυρίδες, περιέχει κλειδιά και ξέρει να υπογράφει.
Η αλυσίδα έχει τρεις κρίκους. Πρώτα το ιδιωτικό κλειδί, που στο Ethereum αποτελείται από 64 δεκαεξαδικούς χαρακτήρες [2]. Από αυτό παράγεται το δημόσιο κλειδί, με τον αλγόριθμο ψηφιακών υπογραφών ECDSA [2]. Η πορεία είναι μονόδρομη: από το ιδιωτικό κλειδί βγαίνει το δημόσιο, αλλά από το δημόσιο δεν μπορεί να βρεθεί το ιδιωτικό [2].
Τέλος, το δημόσιο κλειδί περνά από ένα hash (ψηφιακό αποτύπωμα: συνάρτηση που μετατρέπει οποιαδήποτε δεδομένα σε σύντομη σειρά σταθερού μήκους). Στο Ethereum, η διεύθυνση (ο «αριθμός θυρίδας» που δίνετε για να πληρωθείτε) είναι τα τελευταία 20 byte του hash Keccak-256 του δημόσιου κλειδιού, με το πρόθεμα 0x [2].
Όταν στέλνετε χρήματα, το wallet συντάσσει τη συναλλαγή και την υπογράφει με το ιδιωτικό κλειδί. Οι κόμβοι του δικτύου (υπολογιστές που τηρούν αντίγραφο του blockchain και ελέγχουν τις συναλλαγές) επαληθεύουν την υπογραφή με το δημόσιο κλειδί. Όπως έγραφε ο Nakamoto, ο παραλήπτης μπορεί να επαληθεύσει τις υπογραφές και έτσι να επιβεβαιώσει ολόκληρη την αλυσίδα ιδιοκτησίας [3].
Η φράση ανάκτησης: η τυχαιότητα σε ανθρώπινη μορφή
Η φράση ανάκτησης είναι 12 έως 24 λέξεις από τις οποίες το wallet μπορεί να ξαναπαραγάγει όλα σας τα κλειδιά. Η διαδικασία ορίζεται στο BIP-39 και έχει τέσσερα βήματα [8].
Πρώτα, η συσκευή παράγει εντροπία (καθαρή τυχαιότητα) μεγέθους 128 έως 256 bit. Έπειτα υπολογίζει το hash SHA-256 αυτής της τιμής και κρατά τα πρώτα bit του ως checksum (άθροισμα ελέγχου, που επιτρέπει να εντοπιστεί ένα λάθος στην πληκτρολόγηση). Στη συνέχεια χωρίζει το σύνολο σε ομάδες των 11 bit. Κάθε ομάδα αντιστοιχεί σε έναν αριθμό από το 0 έως το 2.047, δηλαδή σε μία λέξη από μια λίστα 2.048 λέξεων [8].
Από τη φράση προκύπτει το seed (η δυαδική τιμή από την οποία παράγονται τα κλειδιά). Η μετατροπή γίνεται με τη συνάρτηση PBKDF2, η οποία εφαρμόζει τον αλγόριθμο HMAC-SHA512 2.048 φορές και δίνει αποτέλεσμα 512 bit [8]. Ο χρήστης μπορεί να προσθέσει και μια passphrase (πρόσθετη κωδική φράση). Κάθε passphrase δίνει ένα έγκυρο αλλά διαφορετικό wallet [8].
Η προδιαγραφή ξεκαθαρίζει ότι η μέθοδος δεν προορίζεται για φράσεις που επινοεί ο ίδιος ο χρήστης, τα λεγόμενα «brainwallets» [8]. Η φράση πρέπει να προέρχεται από τυχαιότητα της μηχανής και όχι από τη φαντασία του ανθρώπου.
Ένα δέντρο από κλειδιά
Από το seed, το BIP-32 παράγει όχι ένα αλλά πολλά κλειδιά, οργανωμένα σε κλαδιά που ξεκινούν από μία ρίζα [7]. Έτσι ένα αντίγραφο ασφαλείας καλύπτει όλες τις διευθύνσεις που θα χρησιμοποιήσετε ποτέ. Η ίδια μαθηματική δομή επιτρέπει τον υπολογισμό δημόσιων κλειδιών χωρίς να αποκαλυφθούν τα ιδιωτικά [7]. Σε αυτό βασίζονται τα wallet «μόνο παρακολούθησης», που βλέπουν υπόλοιπα αλλά δεν μπορούν να ξοδέψουν.
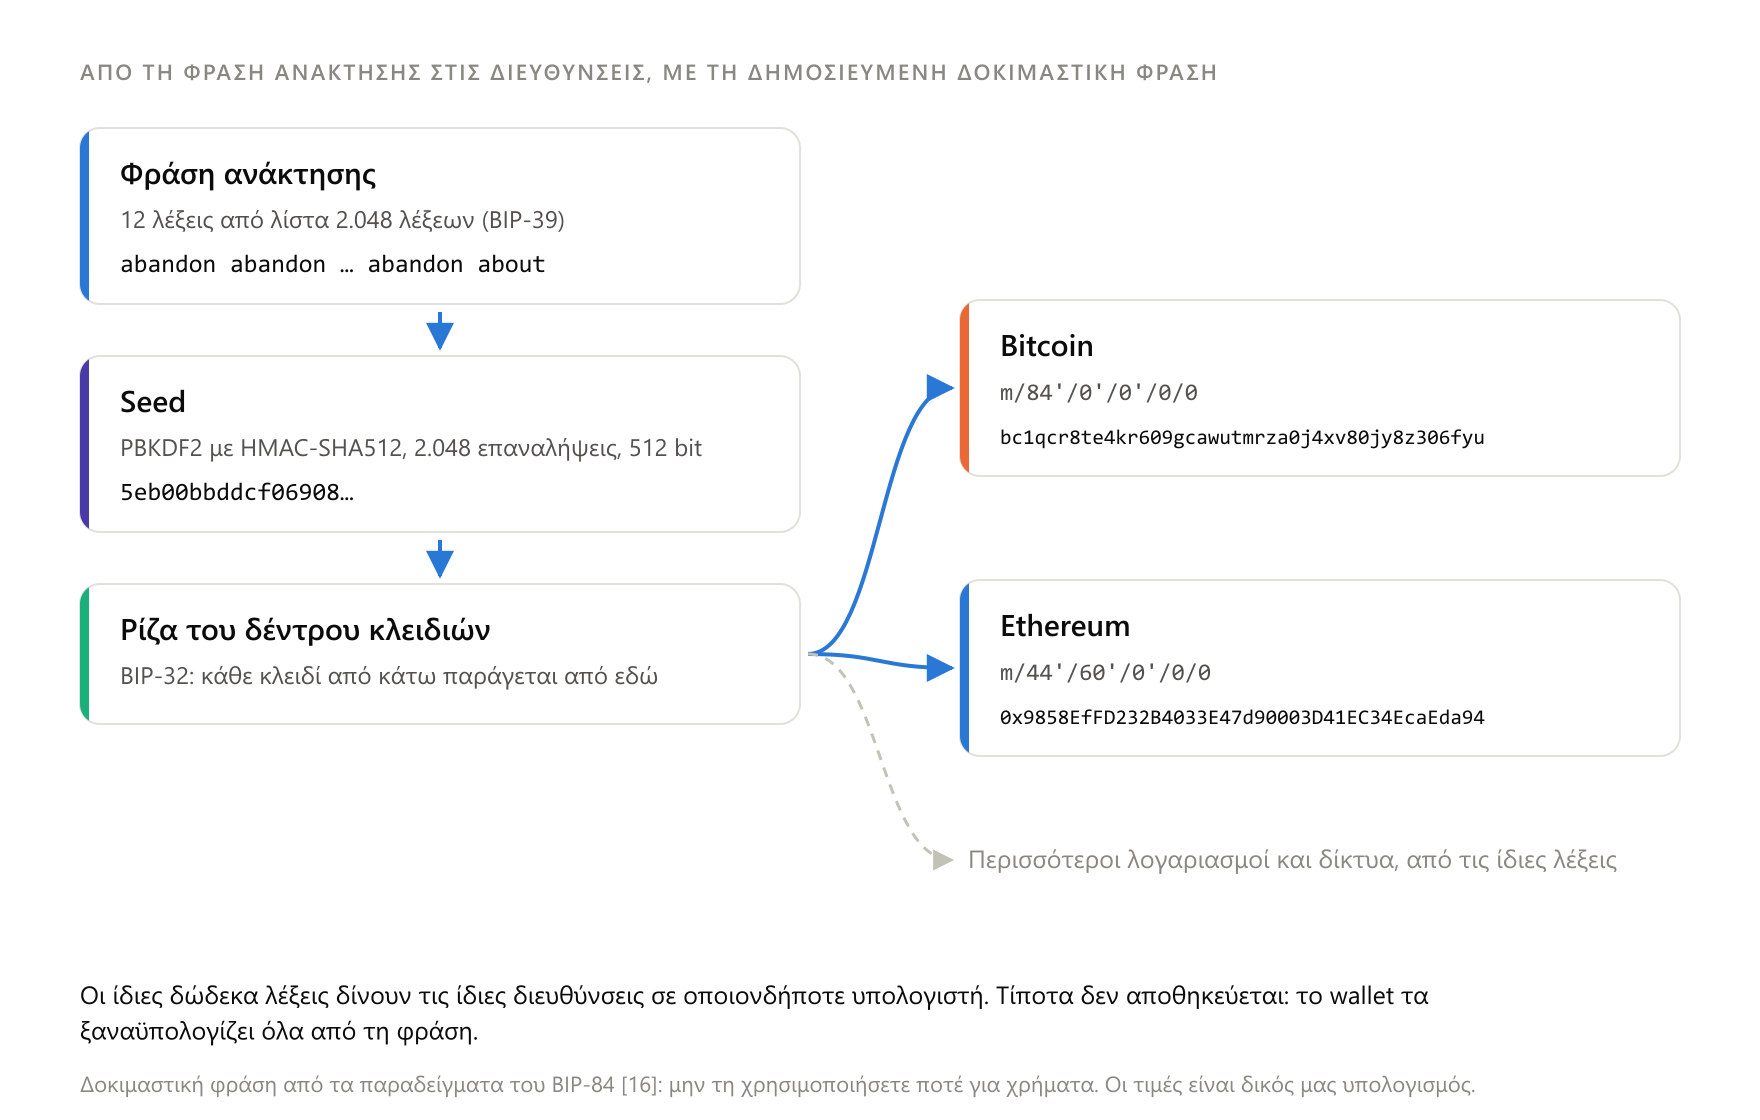
Από τη φράση στη διεύθυνση, με πραγματικά δεδομένα
Για να δείξουμε ότι η διαδικασία είναι ντετερμινιστική, την εκτελέσαμε με μια φράση που είναι δημοσιευμένη ως δοκιμαστική και επομένως δεν πρέπει να χρησιμοποιηθεί ποτέ για χρήματα. Η φράση αποτελείται από τη λέξη «abandon» έντεκα φορές και τη λέξη «about» στο τέλος. Τρέξαμε τις βιβλιοθήκες mnemonic και bip_utils της Python στις 4 Οκτωβρίου 2026 (δικός μας υπολογισμός).
Το checksum είναι έγκυρο και η εντροπία πίσω από τη φράση είναι 128 μηδενικά bit. Αυτή η μηδενική εντροπία είναι ακριβώς ο λόγος για τον οποίο η φράση δεν είναι ασφαλής. Το seed που προκύπτει ξεκινά με 5eb00bbddcf06908 (δικός μας υπολογισμός).
Στη διαδρομή m/84'/0'/0'/0/0 του Bitcoin, το δημόσιο κλειδί είναι 0330d54fd0dd420a6e5f8d3624f5f3482cae350f79d5f0753bf5beef9c2d91af3c και η διεύθυνση είναι bc1qcr8te4kr609gcawutmrza0j4xv80jy8z306fyu (δικός μας υπολογισμός). Το αποτέλεσμα συμπίπτει ακριβώς με το επίσημο παράδειγμα δοκιμής της προδιαγραφής BIP-84 [16].
Στη διαδρομή m/44'/60'/0'/0/0 του Ethereum, η ίδια φράση δίνει τη διεύθυνση 0x9858EfFD232B4033E47d90003D41EC34EcaEda94 (δικός μας υπολογισμός).
Οποιοσδήποτε, σε οποιονδήποτε υπολογιστή, θα πάρει τα ίδια αποτελέσματα. Αυτό είναι το νόημα της ανάκτησης: δεν «αποθηκεύεται» πουθενά ένα αντίγραφο του wallet σας, γιατί το wallet ξαναϋπολογίζεται κάθε φορά από τις λέξεις.
Πού σταματά η αναλογία
Η αναλογία με τις θυρίδες σταματά σε ένα κρίσιμο σημείο. Ένα κλειδί εδώ δεν είναι αντικείμενο αλλά πληροφορία. Μπορεί να αντιγραφεί χωρίς να το καταλάβετε, και το αντίγραφο έχει την ίδια δύναμη με το πρωτότυπο.
Δεν υπάρχει κλειδαράς για να αλλάξει την κλειδαριά. Ο μόνος τρόπος να «αλλάξετε κλειδαριά» είναι να μεταφέρετε τα χρήματα σε νέα κλειδιά, όπως αναγκάστηκαν να κάνουν οι χρήστες του Android το 2013 [12].
Ένα πραγματικό παράδειγμα: το block 170
Στις 12 Ιανουαρίου 2009, στο block 170 του Bitcoin, καταγράφηκε η πρώτη συναλλαγή από άνθρωπο σε άνθρωπο. Ο Satoshi Nakamoto έστειλε 10 BTC στον Hal Finney, κρυπτογράφο και τον πρώτο άνθρωπο μετά τον Nakamoto που έτρεξε το λογισμικό του Bitcoin [17]. Ένα block είναι μια δέσμη συναλλαγών που προστίθεται στο blockchain.
Η συναλλαγή έχει μέγεθος 275 byte. Είσοδός της είναι 50 BTC, έξοδός της επίσης 50 BTC, και το τέλος συναλλαγής είναι μηδενικό [18].
Ακολουθήσαμε τη συναλλαγή βήμα προς βήμα από τα ακατέργαστα δεδομένα της, όπως δημοσιεύονται σε δεκαεξαδική μορφή [19]. Πρώτα, το wallet του Nakamoto επέλεξε μια προηγούμενη έξοδο αξίας 50 BTC που του ανήκε. Έπειτα δημιούργησε δύο νέες εξόδους. Αποκωδικοποιώντας τα ποσά από τα δεδομένα, βρίσκουμε 10,00000000 BTC για τον Finney και 40,00000000 BTC ως «ρέστα» προς τον ίδιο τον Nakamoto (δικός μας υπολογισμός).
Στη συνέχεια, το wallet υπέγραψε τη συναλλαγή με το ιδιωτικό κλειδί. Η υπογραφή φαίνεται μέσα στα δεδομένα της εισόδου ως μια σειρά που ξεκινά με 3044 (δικός μας υπολογισμός). Τέλος, οι κόμβοι επαλήθευσαν την υπογραφή.
Το αναγνωριστικό της συναλλαγής είναι επίσης hash. Περάσαμε τα 275 byte δύο φορές από τη συνάρτηση SHA-256 και αντιστρέψαμε τη σειρά των byte. Το αποτέλεσμα ήταν ακριβώς f4184fc596403b9d638783cf57adfe4c75c605f6356fbc91338530e9831e9e16, το αναγνωριστικό που εμφανίζουν οι εξερευνητές του blockchain (δικός μας υπολογισμός) [20].
Δεκαεπτά χρόνια αργότερα, η συναλλαγή είναι ακόμη δημόσια και επαληθεύσιμη από οποιονδήποτε, όπως ακριβώς υπογράφηκε.
Οι αριθμοί που μετράνε
Το μήκος της φράσης εξαρτάται από την εντροπία. Τα 128 bit δίνουν 12 λέξεις και τα 256 bit δίνουν 24 λέξεις [8].
Οι πιθανοί συνδυασμοί είναι αστρονομικοί. Δώδεκα λέξεις από λίστα 2.048 δίνουν 2.048 υψωμένο στη 12η, δηλαδή 2^132 ή περίπου 5,4 × 10^39 συνδυασμούς. Από αυτούς, περίπου 3,4 × 10^38 (2^128) έχουν έγκυρο checksum (δικός μας υπολογισμός). Ένας αριθμός 256 bit μπορεί να πάρει περίπου 1,16 × 10^77 τιμές (δικός μας υπολογισμός).
Η ασφάλεια, όμως, δεν κρίνεται από το πόσο μεγάλος είναι ο χώρος των επιλογών. Κρίνεται από το αν η επιλογή μέσα σε αυτόν ήταν πραγματικά τυχαία.
Το checksum είναι μικρό. Η ίδια η προδιαγραφή αναφέρει ότι δεν εντοπίζει ένα στα 256 τυχαία λάθη [8]. Αυτό ισχύει για φράση 24 λέξεων, όπου το checksum έχει 8 bit. Σε φράση 12 λέξεων το checksum έχει 4 bit, οπότε μια τυχαία λάθος λέξη περνά απαρατήρητη μία φορά στις 16 (δικός μας υπολογισμός).
Η μετατροπή της φράσης σε seed χρησιμοποιεί 2.048 επαναλήψεις του PBKDF2 [8]. Μια διεύθυνση Ethereum έχει 20 byte, που γράφονται ως 40 δεκαεξαδικοί χαρακτήρες συν το 0x, δηλαδή 42 χαρακτήρες συνολικά [2].
Κανένας από αυτούς τους αριθμούς δεν είναι κανόνας που επιβάλλει το δίκτυο. Είναι προδιαγραφές που οι κατασκευαστές wallet επιλέγουν να ακολουθήσουν, και γι' αυτό μπορούν να εξελιχθούν. Οι ίδιοι οι συντάκτες του BIP-39 πρότειναν ως διάδοχό του το SLIP-0039 [8].
Bitcoin και Ethereum: ίδια ιδέα, άλλες λεπτομέρειες
Και τα δύο δίκτυα χρησιμοποιούν ζεύγη κλειδιών και την ίδια φράση ανάκτησης. Διαφέρουν όμως στον τρόπο που το δημόσιο κλειδί γίνεται διεύθυνση και στη διαδρομή του δέντρου κλειδιών.
| Bitcoin | Ethereum | |
|---|---|---|
| Καμπύλη και υπογραφή | Ελλειπτική καμπύλη secp256k1, πάνω στην οποία ορίζεται το BIP-32 [7] | ECDSA [2] |
| Από δημόσιο κλειδί σε διεύθυνση | Κωδικοποίηση κατά BIP-84 για διευθύνσεις SegWit (νεότερη μορφή διευθύνσεων) [16] | Τελευταία 20 byte του hash Keccak-256 [2] |
| Μορφή διεύθυνσης | Ξεκινά με bc1q [16] | 0x και 40 δεκαεξαδικοί χαρακτήρες [2] |
| Διαδρομή στο παράδειγμά μας | m/84'/0'/0'/0/0 [16] | m/44'/60'/0'/0/0 (δικός μας υπολογισμός) |
Η πρακτική συνέπεια είναι ότι η ίδια φράση μπορεί να δώσει διαφορετικές διευθύνσεις σε διαφορετικά wallet, αν αυτά χρησιμοποιούν άλλη διαδρομή. Τα χρήματα δεν χάνονται σε μια τέτοια περίπτωση, αλλά το wallet μπορεί να μην τα «βλέπει» μέχρι να οριστεί η σωστή διαδρομή.
Σε σύγκριση με τις εναλλακτικές
Η βασική διάκριση είναι ποιος κρατά τα κλειδιά. Σε ένα custodial wallet (wallet θεματοφύλακα, όπως ο λογαριασμός σε ένα ανταλλακτήριο), τα κλειδιά τα κρατά η εταιρεία και εσείς έχετε μια απαίτηση απέναντί της.
Το πιο γνωστό παράδειγμα του τι σημαίνει αυτό είναι το FTX. Στις 8 Νοεμβρίου 2022 σταμάτησε τις αναλήψεις, και στις 11 Νοεμβρίου 2022 κατέθεσε αίτηση πτώχευσης μαζί με την Alameda Research και περίπου 130 συνδεδεμένες εταιρείες [21][22]. Οι όροι χρήσης του όριζαν ότι η κυριότητα των περιουσιακών στοιχείων παρέμενε στον πελάτη. Παρ' όλα αυτά, κατά τα δημοσιεύματα, κεφάλαια πελατών είχαν δανειστεί στην Alameda [21].
Στα non-custodial wallet τα κλειδιά τα κρατάτε εσείς. Μπορεί να βρίσκονται σε εφαρμογή για κινητό ή υπολογιστή, ή σε συσκευή που κρατά τα κλειδιά εκτός διαδικτύου [1].
Ένα multisig wallet (wallet πολλαπλής υπογραφής) απαιτεί περισσότερες από μία υπογραφές για κάθε μεταφορά. Ένα smart contract wallet (wallet που είναι πρόγραμμα πάνω στο blockchain) ορίζει τους δικούς του κανόνες ελέγχου και ανάκτησης. Στο Ethereum, το βασικό συμβόλαιο του προτύπου ERC-4337 ενεργοποιήθηκε την 1η Μαρτίου 2023. Η τεκμηρίωση του Ethereum αναφέρει ότι μέσω αυτού έχουν δημιουργηθεί περισσότερα από 26 εκατομμύρια τέτοια wallet [23].
| Είδος | Ποιος κρατά τα κλειδιά | Τι κερδίζετε | Τι αναλαμβάνετε |
|---|---|---|---|
| Custodial (ανταλλακτήριο) | Η εταιρεία | Ανάκτηση λογαριασμού, ευκολία | Τον κίνδυνο της εταιρείας (FTX, 2022) [21] |
| Εφαρμογή (hot wallet) | Εσείς, σε συσκευή συνδεδεμένη στο διαδίκτυο | Ευκολία | Τον κίνδυνο κακόβουλου λογισμικού και της ίδιας της εφαρμογής |
| Hardware wallet | Εσείς, σε αφιερωμένη συσκευή | Τα κλειδιά μένουν εκτός διαδικτύου [1] | Κόστος συσκευής, ευθύνη για τη φράση |
| Multisig | Περισσότεροι κάτοχοι κλειδιών | Κανένα κλειδί μόνο του δεν αρκεί | Πολυπλοκότητα, εξάρτηση από το περιβάλλον υπογραφής |
| Smart contract wallet | Κανόνες σε πρόγραμμα [23] | Προγραμματιζόμενη ανάκτηση και όρια | Εξάρτηση από τον κώδικα του συμβολαίου |
Καμία γραμμή του πίνακα δεν είναι «σωστή». Κάθε επιλογή μετακινεί τον κίνδυνο από ένα σημείο σε άλλο, και τα περιστατικά που καταγράφουμε παρακάτω δείχνουν πού πήγε στραβά κάθε φορά.
Τι θυσιάζει
Η αυτοφύλαξη σημαίνει πλήρη έλεγχο και πλήρη ευθύνη μαζί. Δεν υπάρχει υπηρεσία εξυπηρέτησης που να επαναφέρει ένα κλειδί, και η απώλεια δεδομένων χωρίς αντίγραφο σημαίνει απώλεια πρόσβασης [4].
Το πόσα χρήματα έχουν χαθεί με αυτόν τον τρόπο δεν είναι γνωστό με ακρίβεια, γιατί κανείς δεν μπορεί να διακρίνει ένα χαμένο κλειδί από έναν κάτοχο που απλώς δεν πουλάει. Η Chainalysis υπολόγισε τον Ιούνιο του 2020 ότι περίπου 3,7 εκατομμύρια BTC δεν είχαν μετακινηθεί για πέντε χρόνια ή περισσότερο. Η Glassnode εκτιμούσε ότι περίπου 3 εκατομμύρια BTC έχουν χαθεί οριστικά [24]. Και οι δύο αριθμοί είναι εκτιμήσεις μοντέλου και όχι μετρήσεις.
Η δεύτερη θυσία αφορά την ευκολία. Όσο πιο απομονωμένο είναι ένα κλειδί, τόσο πιο κοπιαστική γίνεται η χρήση του. Όσο πιο εύχρηστο είναι, τόσο περισσότερα σημεία υπάρχουν από όπου μπορεί να διαρρεύσει.
Πώς επιλέγετε ένα wallet
Τα κριτήρια, ένα προς ένα
Το secure element (ασφαλές τσιπ σχεδιασμένο να αντέχει φυσικές επιθέσεις) έχει σημασία όταν κάποιος αποκτήσει τη συσκευή στα χέρια του. Τον Ιανουάριο του 2020, η Kraken Security Labs έδειξε ότι μπορούσε να εξαγάγει το κρυπτογραφημένο seed από τα Trezor One και Trezor Model T με περίπου 15 λεπτά φυσικής πρόσβασης, ανοίγοντας το περίβλημα και χρησιμοποιώντας εξειδικευμένο εξοπλισμό [25]. Ο επικεφαλής ασφαλείας της Kraken απέδωσε το πρόβλημα στον μικροελεγκτή των συσκευών [26].
Ο ανοιχτός κώδικας στο firmware (το λογισμικό που τρέχει μέσα στη συσκευή) και στην εφαρμογή επιτρέπει σε ανεξάρτητους ερευνητές να ελέγξουν τι κάνει η συσκευή. Οι κατασκευαστές διαφέρουν σε αυτό. Η Ledger, σε αντίθεση με ορισμένους ανταγωνιστές, δεν δημοσιεύει όλο τον κώδικά της [27]. Ο κώδικας του firmware του Coldcard είναι δημόσιος στο GitHub [28]. Η Trezor περιγράφει τον σχεδιασμό της ως ανοιχτού κώδικα [29]. Ο ανοιχτός κώδικας δεν εγγυάται ότι δεν υπάρχουν σφάλματα, όπως θα δούμε, αλλά κάνει τον έλεγχο δυνατό.
Η προστασία της εφοδιαστικής αλυσίδας κρίνει αν η συσκευή που φτάνει στα χέρια σας είναι αυτή που έφυγε από το εργοστάσιο. Η Trezor αναφέρει σφραγίδες ασφαλείας στη συσκευασία και στη συσκευή, και συστήνει αγορά μόνο από το επίσημο κατάστημα ή από εξουσιοδοτημένους μεταπωλητές [29].
Οι επιλογές αντιγράφου ασφαλείας καθορίζουν τι γίνεται αν χαθεί η συσκευή. Το Trezor Safe 3, για παράδειγμα, υποστηρίζει φράσεις 12, 20 και 24 λέξεων και ένα σύστημα αντιγράφου σε πολλά μέρη [29]. Η Ledger πρότεινε το 2023 μια διαφορετική προσέγγιση, μια υπηρεσία ανάκτησης μέσω τρίτων, που προκάλεσε έντονη αντίδραση [27].
Τα υποστηριζόμενα νομίσματα και η συνδεσιμότητα αφορούν το τι θα κάνετε στην πράξη. Ο κατασκευαστής του Trezor Safe 3 αναφέρει υποστήριξη χιλιάδων νομισμάτων και token (ψηφιακών μονάδων που εκδίδονται πάνω σε ένα blockchain) και σύνδεση USB-C. Ένας χρήστης iPhone αξίζει να προσέξει ότι στο iOS η συσκευή δεν υποστηρίζει αποστολή ή αρχική ρύθμιση [29].
Η οθόνη είναι ίσως το πιο υποτιμημένο κριτήριο. Αν επιβεβαιώνετε τη συναλλαγή στην οθόνη της συσκευής, βλέπετε τι υπογράφετε ανεξάρτητα από τον υπολογιστή [29]. Η σημασία φάνηκε το 2025, όταν οι υπογράφοντες του Bybit είδαν σε μια παραποιημένη διεπαφή κάτι διαφορετικό από αυτό που τελικά υπέγραψαν [30].
Την τιμή δεν την παραθέτουμε, γιατί αλλάζει ανά χώρα και προσφορά και οι πηγές που ελέγξαμε δεν συμφωνούσαν. Το ιστορικό κάθε εταιρείας το καταγράφουμε αναλυτικά στην ενότητα για όσα έχουν πάει στραβά.
Ένα παράδειγμα ανάγνωσης προδιαγραφών
Ο πίνακας δείχνει πώς διαβάζεται μια επίσημη σελίδα προϊόντος με βάση τα κριτήρια, και δεν αποτελεί επιλογή ή σύσταση. Περιλαμβάνει μόνο στοιχεία που επιβεβαιώσαμε στην επίσημη σελίδα του κατασκευαστή έως τις 4 Οκτωβρίου 2026. Για άλλες συσκευές, όπως τη σειρά της Ledger, οι πηγές που βρήκαμε δεν συμφωνούσαν μεταξύ τους σε μοντέλα, τιμές και επίπεδα πιστοποίησης, οπότε δεν τις παραθέτουμε εδώ.
| Κριτήριο | Trezor Safe 3, κατά τον κατασκευαστή [29] |
|---|---|
| Secure element | Ναι, πιστοποιημένο τσιπ EAL6+ |
| Ανοιχτός κώδικας | Ο κατασκευαστής αναφέρει σχεδιασμό ανοιχτού κώδικα |
| Προστασία συσκευασίας | Σφραγίδες ασφαλείας σε συσκευασία και συσκευή |
| Αντίγραφο ασφαλείας | 12, 20 ή 24 λέξεις, και αντίγραφο σε πολλά μέρη |
| Συνδεσιμότητα | USB-C, χωρίς αποστολή ή ρύθμιση στο iOS |
| Οθόνη | Μονόχρωμη OLED 0,96 ιντσών, επιβεβαίωση στη συσκευή |
| Υποστήριξη | Χιλιάδες νομίσματα και token |
Ασφαλής πρώτη χρήση
Αγοράζετε μόνο από το επίσημο κατάστημα ή από εξουσιοδοτημένο μεταπωλητή, ποτέ μεταχειρισμένη συσκευή. Όταν τη λάβετε, ελέγχετε ότι οι σφραγίδες είναι άθικτες πριν τη συνδέσετε [29].
Έπειτα αφήνετε τη συσκευή να δημιουργήσει τη φράση ανάκτησης η ίδια. Δεν χρησιμοποιείτε φράση που σας έδωσε κάποιος, ούτε φράση που βρήκατε τυπωμένη στη συσκευασία. Γράφετε τη φράση σε χαρτί ή μέταλλο και τη φυλάτε εκτός διαδικτύου.
Δεν τη φωτογραφίζετε και δεν την πληκτρολογείτε ποτέ σε υπολογιστή ή κινητό. Κανένας νόμιμος κατασκευαστής δεν θα σας τη ζητήσει. Το 2024, επιτήδειοι που είχαν αποκτήσει στοιχεία επικοινωνίας πελατών της Trezor έστειλαν μηνύματα που ζητούσαν ακριβώς αυτό [31].
Το 2025, όσοι συνδέθηκαν στην παραποιημένη έκδοση μιας επέκτασης περιηγητή έχασαν χρήματα [32]. Το 2022, μια εφαρμογή για κινητά έστελνε τις φράσεις των χρηστών, σε αναγνώσιμη μορφή, σε διακομιστή καταγραφής σφαλμάτων [33].
Πριν μεταφέρετε σημαντικά ποσά, κάνετε μια δοκιμαστική ανάκτηση με τη φράση που γράψατε, για να βεβαιωθείτε ότι την καταγράψατε σωστά. Αν χρησιμοποιήσετε passphrase, θυμηθείτε ότι χωρίς αυτήν η φράση μόνη της δεν επαρκεί.
Ενημερώνετε το firmware μόνο από τις επίσημες πηγές. Να ξέρετε όμως ότι μια ενημέρωση δεν διορθώνει ένα κλειδί που δημιουργήθηκε σε προβληματικό firmware. Μετά το περιστατικό του 2026, ο κατασκευαστής του Coldcard σύστησε τη δημιουργία νέων κλειδιών και τη μεταφορά των χρημάτων [28].
Από τι προστατεύει και από τι όχι
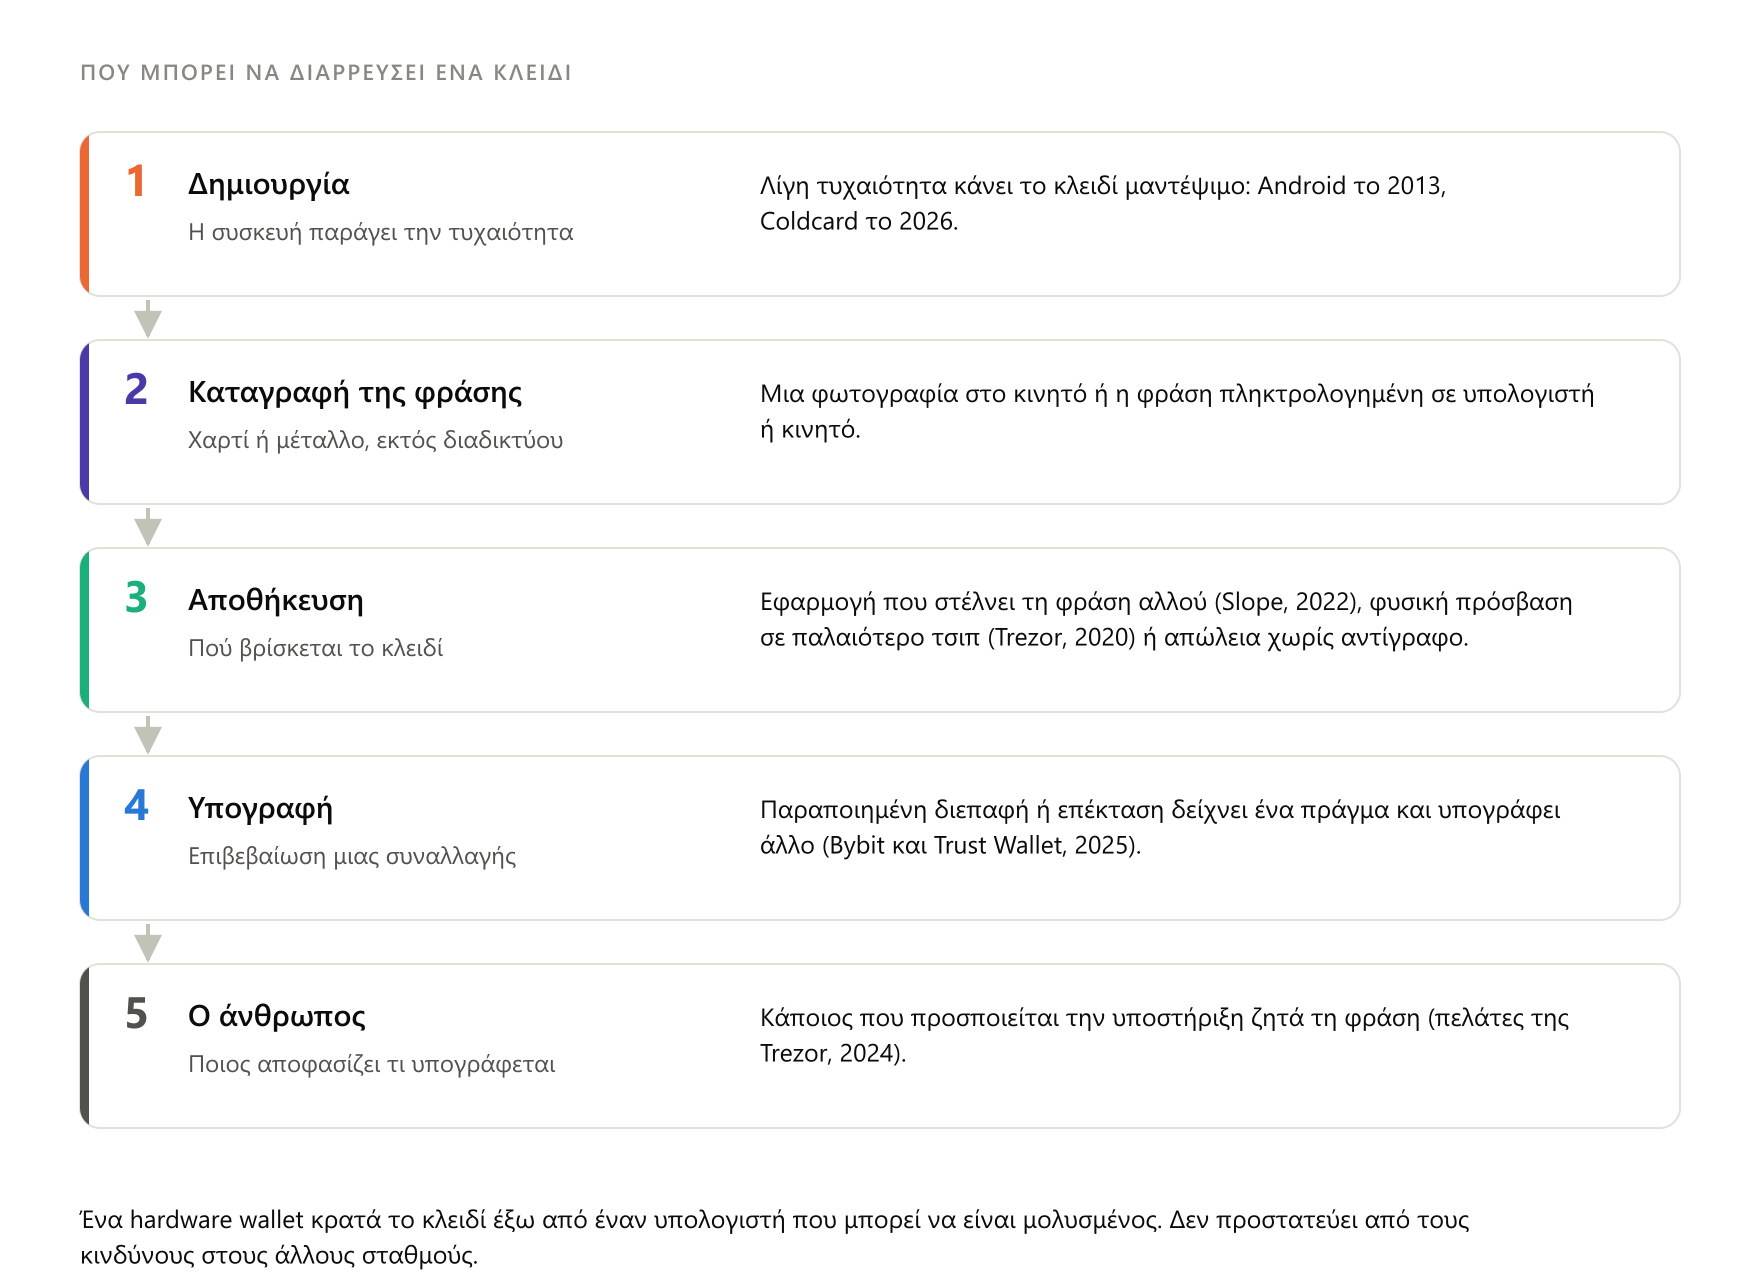
Ένα hardware wallet προστατεύει από το να βρεθεί το ιδιωτικό κλειδί σε έναν υπολογιστή που μπορεί να είναι μολυσμένος. Δεν προστατεύει, όμως, από τα παρακάτω.
Δεν προστατεύει όταν δίνετε οι ίδιοι τη φράση σας σε κάποιον που προσποιείται την υποστήριξη [31]. Δεν προστατεύει όταν υπογράφετε κάτι που δεν μπορείτε να διαβάσετε ή που σας εμφανίζεται παραποιημένο [30]. Δεν προστατεύει όταν το λογισμικό στο οποίο εμπιστεύεστε τα κλειδιά σας έχει παραποιηθεί [32]. Παλαιότερα τσιπ μπορεί να μην αντέχουν σε επίθεση με φυσική πρόσβαση [25].
Δεν προστατεύει ούτε όταν το ίδιο το κλειδί γεννήθηκε με ανεπαρκή τυχαιότητα [28]. Δεν προστατεύει από φυσικό εξαναγκασμό. Και δεν προστατεύει από την απώλεια της φράσης, που είναι οριστική.
Οι εταιρείες
Ο πίνακας περιλαμβάνει τις εταιρείες των οποίων προϊόντα ή υπηρεσίες αναφέρονται στο άρθρο, όπως τις περιγράφουν οι πηγές μας. Στοιχεία χρηματοδότησης δεν παραθέτουμε, γιατί δεν τα επιβεβαιώσαμε από πρωτογενείς πηγές.
| Εταιρεία | Σχετικό προϊόν ή υπηρεσία | Τι αναφέρουν οι πηγές |
|---|---|---|
| Trezor Company s.r.o. | Hardware wallet Trezor | Μέρος του SatoshiLabs Group [29] |
| Ledger SAS | Hardware wallet Ledger, Ledger Recover, Connect Kit | Νομική μορφή όπως στην αναφορά για τη διαρροή του 2026 [34] |
| Coinkite | Hardware wallet Coldcard | Καναδός κατασκευαστής [35] |
| Trust Wallet | Εφαρμογή και επέκταση περιηγητή | Ανήκει στη Binance [36] |
| Safe{Wallet} | Πλατφόρμα multisig | Το Safe Ecosystem Foundation επιβεβαίωσε τα ευρήματα για την επίθεση του 2025 [30] |
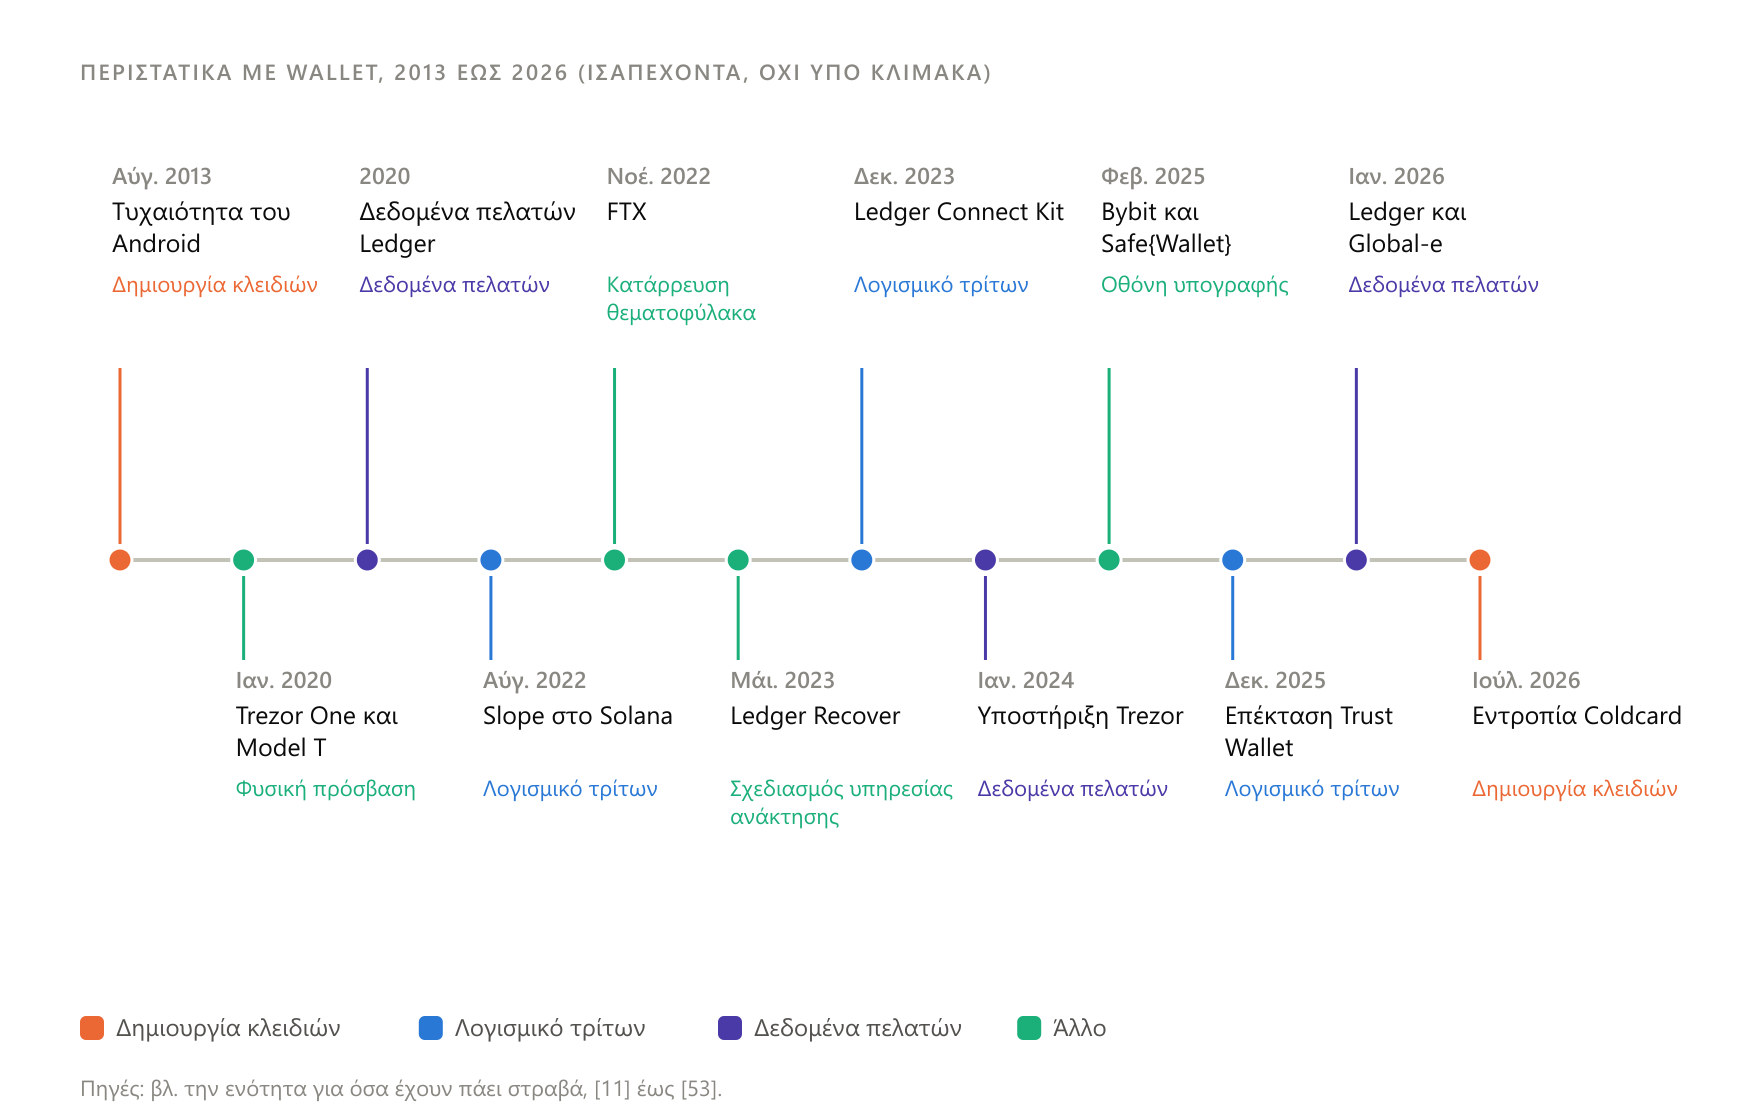
Τι έχει πάει στραβά
Αύγουστος 2013: η τυχαιότητα του Android
Το περιστατικό περιγράφεται αναλυτικά παραπάνω. Ένα σφάλμα στη γεννήτρια τυχαίων αριθμών του Android έκανε αδύναμα όλα τα κλειδιά που είχαν δημιουργηθεί στην πλατφόρμα [11][12]. Οι χρήστες αναφέρουν κλοπή περισσότερων από 55 BTC [13]. Η αντιμετώπιση έγινε με νέες εκδόσεις των εφαρμογών και περιστροφή κλειδιών [12].
Ιανουάριος 2020: φυσική επίθεση στα Trezor One και Model T
Η Kraken Security Labs εξήγαγε το κρυπτογραφημένο seed και από τις δύο συσκευές, με περίπου 15 λεπτά φυσικής πρόσβασης και άνοιγμα του περιβλήματος [25]. Είχε ενημερώσει την Trezor για τα πλήρη στοιχεία στις 30 Οκτωβρίου 2019 [25]. Σύμφωνα με τον επικεφαλής ασφαλείας της Kraken, το πρόβλημα βρισκόταν στον μικροελεγκτή, και γι' αυτό η ευπάθεια παρέμενε παρότι η Trezor τη γνώριζε. Η Trezor συνέστησε στους χρήστες για τους οποίους η φυσική πρόσβαση αποτελεί κίνδυνο να χρησιμοποιούν passphrase [26].
2020: τα δεδομένα πελατών της Ledger
Η Ledger ανακοίνωσε ότι ένας επιτιθέμενος απέκτησε πρόσβαση στη βάση δεδομένων ηλεκτρονικού εμπορίου και μάρκετινγκ μέσω του κλειδιού API ενός τρίτου [37]. Όταν η πλήρης βάση εμφανίστηκε δημόσια τον Δεκέμβριο του 2020, φάνηκε ότι είχαν κλαπεί περίπου 272.000 εγγραφές με όνομα, διεύθυνση και τηλέφωνο, πέρα από περισσότερες από 1 εκατομμύριο διευθύνσεις email [37].
Στις 23 Δεκεμβρίου 2020, το Shopify ενημέρωσε την Ledger ότι μέλη της ομάδας υποστήριξής του είχαν εξαγάγει παράνομα δεδομένα συναλλαγών πελατών τον Απρίλιο και τον Ιούνιο του 2020 [37]. Τα κλειδιά δεν επηρεάστηκαν. Οι διευθύνσεις κατοικίας, όμως, έδειχναν ποιος πιθανότατα κατέχει κρυπτονομίσματα και πού μένει.
Αύγουστος 2022: το Slope στο Solana
Περίπου 8.000 wallet άδειασαν. Το Solana Foundation ανέφερε ότι οι διευθύνσεις που επηρεάστηκαν είχαν δημιουργηθεί, εισαχθεί ή χρησιμοποιηθεί κάποια στιγμή στην εφαρμογή Slope για κινητά [38]. Η εταιρεία ασφαλείας OtterSec διαπίστωσε ότι η εφαρμογή έστελνε τις φράσεις ανάκτησης σε διακομιστή Sentry, όπου αποθηκεύονταν σε αναγνώσιμη μορφή [33]. Οι απώλειες υπολογίστηκαν σε περίπου 4 εκατομμύρια δολάρια [39]. Η SlowMist σημείωσε ότι δεν ήταν δυνατό να αποδειχθεί με βεβαιότητα ότι η αιτία βρισκόταν στο Slope [40].
Νοέμβριος 2022: το FTX
Το ανταλλακτήριο σταμάτησε τις αναλήψεις στις 8 Νοεμβρίου και κατέθεσε αίτηση πτώχευσης στις 11 Νοεμβρίου 2022 [21][22]. Δεν ήταν επίθεση σε κλειδιά πελατών, γιατί οι πελάτες δεν κρατούσαν κλειδιά. Ήταν η απώλεια της πρόσβασης σε χρήματα που φύλασσε άλλος.
Μάιος 2023: η διαμάχη για το Ledger Recover
Στις 16 Μαΐου 2023, η Ledger ανακοίνωσε μια συνδρομητική υπηρεσία. Η υπηρεσία θα χώριζε ένα κρυπτογραφημένο αντίγραφο της φράσης σε τρία κομμάτια, που θα φύλασσαν η Ledger, η Coincover και η EscrowTech [42]. Ένας από τους ιδρυτές της Ledger εξήγησε ότι η συσκευή στέλνει τα κρυπτογραφημένα κομμάτια σε διαφορετικές εταιρείες μόνο αν ο χρήστης εγγραφεί στην υπηρεσία [41].
Η κριτική εστίασε στο ότι ο κώδικας της υπηρεσίας δεν ήταν ανοιχτός και άρα δεν μπορούσε να ελεγχθεί [27]. Στις 23 Μαΐου, ο διευθύνων σύμβουλος Pascal Gauthier ανακοίνωσε ότι η υπηρεσία δεν θα κυκλοφορούσε πριν δημοσιευθεί ο κώδικάς της [27].
Δεκέμβριος 2023: το Ledger Connect Kit
Στις 14 Δεκεμβρίου 2023, στις 2:37 το πρωί ώρα Ειρηνικού, δημοσιεύθηκαν κακόβουλες εκδόσεις 1.1.5, 1.1.6 και 1.1.7 της βιβλιοθήκης @ledgerhq/connect-kit. Τη βιβλιοθήκη χρησιμοποιούν πολλές εφαρμογές για να συνδέονται με wallet. Η διορθωμένη έκδοση 1.1.8 δημοσιεύθηκε στις 5:18 [43].
Σύμφωνα με τη Ledger, ένας πρώην εργαζόμενός της είχε πέσει θύμα phishing (εξαπάτηση με ψεύτικα μηνύματα), και οι επιτιθέμενοι απέκτησαν πρόσβαση στον λογαριασμό του στο NPM [44]. Δεν θεωρήθηκε ότι επηρεάστηκαν οι ίδιες οι συσκευές της Ledger [44].
Οι απώλειες αναφέρονται διαφορετικά. Μία πηγή τις υπολογίζει σε περίπου 484.000 δολάρια [45], ενώ η SlowMist κάνει λόγο για τουλάχιστον 600.000 δολάρια [46].
Ιανουάριος 2024: η πύλη υποστήριξης της Trezor
Στις 17 Ιανουαρίου 2024, άγνωστοι απέκτησαν πρόσβαση στην πλατφόρμα αιτημάτων υποστήριξης, την οποία διαχειρίζεται τρίτος πάροχος για λογαριασμό της Trezor. Εκτέθηκαν ονόματα ή ψευδώνυμα και email έως 66.000 επαφών που είχαν επικοινωνήσει με την υποστήριξη από τον Δεκέμβριο του 2021 [31].
Η Trezor επιβεβαίωσε 41 περιπτώσεις όπου οι επιτιθέμενοι ζήτησαν από χρήστες τη φράση ανάκτησης [31]. Η εταιρεία δήλωσε ότι ειδοποίησε κάθε χρήστη που δέχθηκε τέτοιο μήνυμα μέσα σε μία ώρα από το περιστατικό [47].
Φεβρουάριος 2025: το Bybit και το Safe{Wallet}
Οι επιτιθέμενοι παραβίασαν τον υπολογιστή ενός προγραμματιστή της πλατφόρμας multisig Safe{Wallet}. Δύο ημέρες πριν από την επίθεση, τροποποίησαν τον κώδικα JavaScript που φιλοξενούνταν στο AWS S3 της πλατφόρμας, στοχεύοντας το ψυχρό wallet πολλαπλής υπογραφής του Bybit για το Ethereum [30].
Στις 21 Φεβρουαρίου 2025, οι υπογράφοντες του Bybit ενέκριναν μια μεταφορά που φαινόταν κανονική, όμως η διεπαφή είχε παραποιηθεί [30]. Το FBI απέδωσε την κλοπή, περίπου 1,5 δισ. δολαρίων, στη Βόρεια Κορέα, σε δραστηριότητα που ονομάζει «TraderTraitor» [48]. Τα κλειδιά δεν κλάπηκαν. Χρησιμοποιήθηκαν από τους νόμιμους κατόχους τους για να υπογράψουν κάτι που δεν μπορούσαν να δουν.
Δεκέμβριος 2025: η επέκταση του Trust Wallet
Η έκδοση 2.68 της επέκτασης Trust Wallet για τον Chrome δημοσιεύθηκε στις 24 Δεκεμβρίου 2025, αφού πέρασε τον έλεγχο του Chrome Web Store [32]. Η SlowMist εκτίμησε ότι ο κακόβουλος κώδικας είχε προστεθεί στον ίδιο τον κώδικα της εφαρμογής και όχι μέσω κάποιας εξωτερικής βιβλιοθήκης [32].
Η εταιρεία εντόπισε 2.596 διευθύνσεις που επηρεάστηκαν [32] και επιβεβαίωσε απώλειες περίπου 7 εκατομμυρίων δολαρίων, δεσμευόμενη να αποζημιώσει όλους τους χρήστες [49]. Το Trust Wallet ανήκει στη Binance [36]. Ολοκλήρωση της διαδικασίας αποζημίωσης δεν έχει αναφερθεί στις πηγές που εξετάσαμε.
Ιανουάριος 2026: η Ledger και το Global-e
Άγνωστοι αντέγραψαν δεδομένα πελατών από το Global-e, συνεργάτη ηλεκτρονικού εμπορίου της Ledger. Τα δεδομένα περιλάμβαναν ονόματα, ταχυδρομικές διευθύνσεις, email, τηλέφωνα και στοιχεία παραγγελιών, όχι όμως στοιχεία πληρωμής [34]. Τα δημοσιεύματα που εξετάσαμε δεν αναφέρουν πόσοι πελάτες επηρεάστηκαν.
Ιούλιος 2026: η εντροπία του Coldcard
Στις 30 Ιουλίου 2026, σύμφωνα με δημοσιεύματα, περίπου 594 BTC, αξίας περίπου 38 εκατομμυρίων δολαρίων, κινήθηκαν μέσα σε περίπου 25 λεπτά από περίπου 500 διευθύνσεις που ήταν ανενεργές για χρόνια. Την ίδια ημέρα, η Coinkite εξέδωσε προειδοποίηση για το Coldcard Mk3 με firmware από την έκδοση 4.0.1 έως την 5.0.3. Ανέφερε ότι, σύμφωνα με την πρώτη ανάλυση, τα Mk4, Q και Mk5 δεν επηρεάζονταν. Εκείνη τη στιγμή η εταιρεία δεν είχε επιβεβαιώσει αν η κίνηση των νομισμάτων συνδεόταν με την προειδοποίηση [50].
Την επόμενη ημέρα, η εταιρεία δημοσίευσε διορθωμένο firmware και επικαιροποίησε την προειδοποίησή της, καλώντας τους κατόχους των Mk3, Mk4, Mk5 και Q να ενημερώσουν τις συσκευές τους [51]. Η ανακοίνωση ασφαλείας στο αποθετήριο του firmware αναφέρει τώρα ότι εκδόσεις από το 2021 έως τον Ιούλιο του 2026 παρήγαγαν ανεπαρκή εντροπία. Συστήνει να αντικατασταθούν όλα τα μυστικά που δημιουργήθηκαν σε αυτό το διάστημα και να μεταφερθούν τα χρήματα. Αξιόπιστα θεωρεί μόνο τα κλειδιά από τις εκδόσεις 5.6.0 (Mk4, Mk5), 1.5.0Q (Q), 4.2.0 (Mk3) και 6.6.0 (Edge) και μετά [28].
Η πραγματική ισχύς των κλειδιών αναφέρεται διαφορετικά. Η Coinkite εκτίμησε προκαταρκτικά περίπου 72 bit, έναντι στόχου 128 bit [52]. Η TRM Labs αναφέρει ότι σε ορισμένες συσκευές η ισχύς έπεσε έως και στα 40 bit, επίπεδο στο οποίο, όπως σημειώνει, τα κλειδιά μπορούν να βρεθούν με δοκιμές χωρίς φυσική πρόσβαση στη συσκευή [53]. Τα 40 bit αντιστοιχούν σε περίπου 1,1 × 10^12 πιθανές τιμές (δικός μας υπολογισμός).
Οι απώλειες αυξάνονταν όσο συνεχιζόταν η καταμέτρηση. Η TRM Labs υπολογίζει περίπου 1.816 BTC, αξίας περίπου 116 εκατομμυρίων δολαρίων, από περισσότερες από 5.200 διευθύνσεις [53]. Ο διευθύνων σύμβουλος της Coinkite, Rodolfo Novak, ζήτησε δημόσια συγγνώμη και δήλωσε ότι η εταιρεία αναλαμβάνει την πλήρη ευθύνη [35]. Ανέφερε επίσης ότι η επίθεση πιθανότατα διευκολύνθηκε από τεχνητή νοημοσύνη [51]. Για αποζημιώσεις ή νομικές διεκδικήσεις δεν έχει αναφερθεί έκβαση έως τις 4 Οκτωβρίου 2026.
Συνήθεις παρανοήσεις
«Τα νομίσματα είναι μέσα στο wallet μου.» Δεν είναι. Βρίσκονται στο κατάστιχο του δικτύου, και το wallet κρατά τα κλειδιά [2][4].
«Αν χαλάσει το κινητό ή η συσκευή, έχασα τα χρήματα.» Όχι, εφόσον έχετε τη φράση ανάκτησης. Από αυτήν ξαναϋπολογίζονται όλα τα κλειδιά σε οποιοδήποτε συμβατό wallet [8][7]. Τα χάνετε μόνο αν χάσετε και τη φράση.
«Η εταιρεία του wallet μπορεί να μου επαναφέρει την πρόσβαση.» Σε ένα non-custodial wallet δεν μπορεί, γιατί δεν έχει τα κλειδιά. Αυτό φάνηκε το 2013, όταν οι εφαρμογές που δεν έλεγχαν κλειδιά έμειναν ανεπηρέαστες από το σφάλμα [12]. Εξαίρεση αποτελούν προαιρετικές υπηρεσίες ανάκτησης, όπως αυτή που πρότεινε η Ledger, οι οποίες όμως αλλάζουν το ποιον εμπιστεύεστε [27].
«Ένα hardware wallet δεν παραβιάζεται.» Τα περιστατικά δείχνουν το αντίθετο. Υπήρξαν φυσικές επιθέσεις σε παλαιότερα τσιπ [25], κλειδιά με ανεπαρκή τυχαιότητα [28] και υπογραφές σε παραποιημένες διεπαφές [30].
«Ο λογαριασμός μου στο ανταλλακτήριο είναι το wallet μου.» Είναι μια απαίτηση απέναντι σε μια εταιρεία. Το FTX έδειξε τι σημαίνει αυτό όταν η εταιρεία δεν μπορεί να πληρώσει [21].
«Η διεύθυνση είναι το δημόσιο κλειδί.» Στο Ethereum, η διεύθυνση είναι μέρος του hash του δημόσιου κλειδιού και όχι το ίδιο το κλειδί [2].
«Το ένα πέμπτο των bitcoin έχει χαθεί.» Ο αριθμός αυτός αφορά bitcoin που δεν έχουν κινηθεί για πέντε χρόνια, σύμφωνα με εκτίμηση του 2020. Άλλη εκτίμηση δίνει μικρότερο νούμερο [24].
Τα ανοιχτά ερωτήματα
Ποιον εμπιστεύεστε όταν δεν βλέπετε τον κώδικα. Η διαμάχη του 2023 για το Ledger Recover έδειξε ότι ένα αντίγραφο της φράσης μπορεί, κατ' επιλογή του χρήστη, να φύγει από τη συσκευή σε κρυπτογραφημένη μορφή [41]. Οι επικριτές, όπως κατέγραψε το CoinDesk, υποστήριξαν ότι χωρίς ανοιχτό κώδικα κανείς δεν μπορεί να ελέγξει την ασφάλεια αυτού του μηχανισμού [27]. Ο Pascal Gauthier απάντησε δεσμευόμενος να δημοσιεύσει πρώτα τον κώδικα [27]. Το ερώτημα ξεπερνά τη Ledger: πόση εμπιστοσύνη απαιτεί μια συσκευή που υπόσχεται ότι δεν απαιτεί εμπιστοσύνη.
Φράσεις ανάκτησης ή κανόνες σε κώδικα. Η τεκμηρίωση του Ethereum υποστηρίζει ότι τα smart contract wallet βελτιώνουν την εμπειρία και την ασφάλεια, επιτρέποντας κανόνες ανάκτησης και ελέγχου σε επίπεδο λογαριασμού [23]. Η άποψή μας στα CRYPTONEA 24 είναι ότι η μετάβαση αυτή δεν εξαλείφει τον κίνδυνο αλλά τον μετακινεί: από τον άνθρωπο που χάνει ένα χαρτί, στον κώδικα που μπορεί να έχει σφάλμα.
Η τεχνητή νοημοσύνη στα χέρια των επιτιθέμενων. Ο Rodolfo Novak της Coinkite εκτίμησε ότι η επίθεση του 2026 πιθανότατα διευκολύνθηκε από τεχνητή νοημοσύνη, που μπορεί να εντοπίζει κρυμμένα σφάλματα ταχύτερα από τους ειδικούς [51][35]. Αν αυτό ισχύει, σφάλματα που έμειναν αθέατα για χρόνια σε firmware ανοιχτού κώδικα μπορεί να βρεθούν πρώτα από όσους δεν θα τα αναφέρουν.
Τι αξίζει μια υπογραφή που δεν διαβάζεται. Στην περίπτωση του Bybit, οι έρευνες των Sygnia και Verichains, όπως τις κοινοποίησε ο διευθύνων σύμβουλος του ανταλλακτηρίου, έδειξαν ότι ο κακόβουλος κώδικας είχε στόχο ακριβώς το περιβάλλον υπογραφής [30]. Η κρυπτογραφία λειτούργησε άψογα. Αυτό που απέτυχε ήταν η απόσταση ανάμεσα σε αυτό που βλέπει ο άνθρωπος και σε αυτό που υπογράφει η μηχανή, και αυτό το πρόβλημα παραμένει ανοιχτό.
Οι κίνδυνοι για τον αναγνώστη
Ο πρώτος κίνδυνος είναι ο πιο απλός: η απώλεια της φράσης ανάκτησης χωρίς αντίγραφο σημαίνει απώλεια της πρόσβασης, και δεν υπάρχει κανείς να την επαναφέρει [4]. Ο δεύτερος είναι το αντίθετο: αν κάποιος άλλος αποκτήσει τη φράση, έχει την ίδια εξουσία με εσάς. Αυτό ισχύει είτε την απέκτησε με phishing, είτε μέσα από λογισμικό που τη διαρρέει, είτε από μια φωτογραφία στο κινητό σας [31][32][33].
Υπάρχουν και κίνδυνοι που δεν ελέγχετε. Το κλειδί σας μπορεί να δημιουργήθηκε με ελαττωματική τυχαιότητα, όπως συνέβη το 2013 και το 2026 [12][28]. Μια διεπαφή μπορεί να σας δείξει κάτι διαφορετικό από αυτό που υπογράφετε [30]. Ένας θεματοφύλακας μπορεί να σταματήσει τις αναλήψεις [21]. Μια διαρροή δεδομένων από κάποιο κατάστημα μπορεί να συνδέσει το όνομα και τη διεύθυνσή σας με την κατοχή κρυπτονομισμάτων [37][34].
Οι κανόνες που διέπουν τα κρυπτονομίσματα και τις υπηρεσίες γύρω από αυτά μπορούν επίσης να αλλάξουν. Τέλος, μια υπογεγραμμένη και επιβεβαιωμένη μεταφορά δεν ακυρώνεται: αν στείλετε σε λάθος διεύθυνση ή υπογράψετε κάτι που δεν καταλάβατε, η κίνηση συνήθως δεν αναστρέφεται.
Πού να συνεχίσετε
Αν θέλετε να δείτε πώς το δίκτυο χρησιμοποιεί αυτές τις υπογραφές για να συμφωνήσει σε ένα κοινό κατάστιχο, συνεχίστε με τα άρθρα Crypto 101 για το Bitcoin και το proof of work (απόδειξη εργασίας). Για τις συσκευές, συνεχίστε με την ενότητα Hardware Wallets, με τους οδηγούς εγκατάστασης και τις αναλυτικές παρουσιάσεις μας ανά κατασκευαστή.
Πηγές
- P: Ethereum.org, Ethereum wallets, ethereum.org/wallets, χωρίς ημερομηνία (πηγή του έργου)
- P: Ethereum.org, Ethereum accounts, ethereum.org/developers/docs/accounts, χωρίς ημερομηνία (πηγή του έργου)
- P: Satoshi Nakamoto, Bitcoin: A Peer-to-Peer Electronic Cash System, bitcoin.org/bitcoin.pdf, Οκτώβριος 2008
- S: Andreas M. Antonopoulos και Gavin Wood, Mastering Ethereum, κεφ. 5: Wallets, cypherpunks-core.github.io/ethereumbook, 2018
- P: Whitfield Diffie και Martin E. Hellman, New Directions in Cryptography, ee.stanford.edu/~hellman/publications/24.pdf, Νοέμβριος 1976
- S: Communications of the ACM, Diffie και Hellman, βραβείο Turing 2015, cacm.acm.org, 2016
- P: Pieter Wuille, BIP-32: Hierarchical Deterministic Wallets, bips.dev/32, Φεβρουάριος 2012
- P: Marek Palatinus, Pavol Rusnák, Aaron Voisine, Sean Bowe, BIP-39: Mnemonic code for generating deterministic keys, bips.dev/39, Σεπτέμβριος 2013
- P: Trezor, A decade of pioneering: 10 years since Trezor's first hardware wallet, trezor.io/blog, Ιούλιος 2024 (πηγή του κατασκευαστή)
- S: Forbes, Bitcoin Hardware Wallets Just Turned 10 Years Old, forbes.com, Αύγουστος 2024
- P: Mike Hearn, Android key rotation (λίστα bitcoin-development), lists.w3.org/Archives/Public/public-webpayments/2013Aug/0031, Αύγουστος 2013
- P: Bitcoin.org, Android Security Vulnerability, bitcoin.org/en/alert/2013-08-11-android, Αύγουστος 2013
- S: The Hacker News, Warning: Android Bitcoin wallet apps vulnerable to theft, thehackernews.com, Αύγουστος 2013
- S: The Register, Android bug batters Bitcoin wallets, theregister.com, Αύγουστος 2013
- S: TechNewsWorld, Android Flaw Could Empty Bitcoin Wallets, technewsworld.com, Αύγουστος 2013
- P: Pavol Rusnák, BIP-84: Derivation scheme for P2WPKH based accounts, github.com/bitcoin/bips, Δεκέμβριος 2017
- S: Spark, Bitcoin Timechain Milestones, spark.money, χωρίς ημερομηνία
- S: BTCnu, First ever bitcoin transaction, btcnu.nl, 2020
- S: learnmeabitcoin, TXID, learnmeabitcoin.com, 2026
- P: Blockstream Explorer, Συναλλαγή f4184fc5…9e16, blockstream.info, Ιανουάριος 2009
- S: Steptoe, FTX: An Explainer on What Happened and What's Next, steptoe.com, Νοέμβριος 2022
- P: Επιτροπή Εποπτείας της Βουλής των ΗΠΑ (μειοψηφία), Επιστολή για το FTX, oversightdemocrats.house.gov, Νοέμβριος 2022
- P: Ethereum.org, Account abstraction, ethereum.org/roadmap/account-abstraction, χωρίς ημερομηνία (πηγή του έργου)
- S: Decrypt, Lost Bitcoin: 3.7 million Bitcoin are probably gone forever, decrypt.co, 2020
- S: Decrypt, Kraken hacked Trezor's Bitcoin wallets in just 15 minutes, decrypt.co, Ιανουάριος 2020
- S: The Block, Kraken Security Labs: Hackers can exploit Trezor hardware wallets, theblock.co, Ιανουάριος 2020
- S: CoinDesk, Crypto Wallet Provider Ledger Delays Key-Recovery Service After Uproar, coindesk.com, Μάιος 2023
- P: Coinkite, COLDCARD firmware: Security Advisory, github.com/coldcard/firmware, Οκτώβριος 2026 (πηγή του κατασκευαστή)
- P: Trezor, Trezor Safe 3, trezor.io/trezor-safe-3, Οκτώβριος 2026 (πηγή του κατασκευαστή)
- S: BleepingComputer, Lazarus hacked Bybit via breached Safe{Wallet} developer machine, bleepingcomputer.com, Φεβρουάριος 2025
- S: BleepingComputer, Trezor support site breach exposes personal data of 66,000 customers, bleepingcomputer.com, Ιανουάριος 2024
- S: The Hacker News, Trust Wallet Chrome Extension Breach Caused $7 Million Crypto Loss, thehackernews.com, Δεκέμβριος 2025
- S: The Block, Slope wallet provider saved user seed phrases in plain text, theblock.co, Αύγουστος 2022
- S: SiliconANGLE, Ledger confirms leak of customer data from third-party Global-e hack, siliconangle.com, Ιανουάριος 2026
- S: WeirFoulds LLP και Edmonds Marshall McMahon, The Coldcard Exploit: Why Victims May Have Two Routes to Recovery, weirfoulds.com, Αύγουστος 2026
- S: CoinDesk, Users of Binance-owned Trust Wallet lose $7 million to hacked Chrome extension, coindesk.com, Δεκέμβριος 2025
- P: Ledger, Update: Efforts to Protect Your Data and Prosecute the Scammers, ledger.com/blog, Δεκέμβριος 2020 (πηγή του κατασκευαστή)
- S: The Register, Solana, Phantom blame Slope after millions stolen from 8,000 wallets, theregister.com, Αύγουστος 2022
- S: TechCentral.ie, Auditors blame massive $4m cryptocurrency heist on leaky logging technology, techcentral.ie, Αύγουστος 2022
- S: SlowMist, Analysis of a large-scale attack on Solana, part 2, slowmist.medium.com, Αύγουστος 2022
- S: The Block, Ledger defends crypto wallet recovery tool, theblock.co, Μάιος 2023
- S: Ryder, Every Ledger Hack Since 2020 and What Each Changed, ryder.id, 2026
- S: Blockaid, Attack Report: Ledger Connect Kit, blockaid.io, Δεκέμβριος 2023
- S: TechCrunch, Supply chain attack targeting Ledger crypto wallet leaves users hacked, techcrunch.com, Δεκέμβριος 2023
- S: The Cyber Express, Ledger Cyberattack Leads To Loss Of USD 484,000, thecyberexpress.com, Δεκέμβριος 2023
- S: SlowMist, Supply Chain Attack on Ledger Connect Kit, slowmist.medium.com, Δεκέμβριος 2023
- S: No Bullshit Bitcoin, Trezor Warns of Phishing Campaign Following Potential Support Contact Leak, nobsbitcoin.com, Ιανουάριος 2024
- S: Security Affairs, FBI: North Korea-linked TraderTraitor is responsible for $1.5 Billion Bybit hack, securityaffairs.com, Φεβρουάριος 2025
- P: Trust Wallet, Ενημέρωση για το περιστατικό της επέκτασης v2.68, x.com/TrustWallet, Δεκέμβριος 2025 (πηγή του κατασκευαστή)
- S: Bitcoin.com News, Coinkite Warns Coldcard Mk3 Owners After Reports of $38M Bitcoin Loss, news.bitcoin.com, Ιούλιος 2026
- S: Bitcoin Magazine, Coinkite Releases Fixed Firmware After Coldcard Bug; AI Likely Involved, bitcoinmagazine.com, Ιούλιος 2026
- S: BitcoinWell, COLDCARD Vulnerability: What Owners Need to Know, bitcoinwell.com, Ιούλιος 2026
- S: TRM Labs, The Largest Hardware Wallet Exploit of 2026, trmlabs.com, Αύγουστος 2026
Το άρθρο είναι εκπαιδευτικό και παρέχει γενική πληροφόρηση. Τα δεδομένα στα κρυπτονομίσματα αλλάζουν γρήγορα, γι' αυτό επαληθεύστε τα πριν προχωρήσετε σε οποιαδήποτε ενέργεια με βάση όσα διαβάσατε εδώ. Δεν αποτελεί χρηματοοικονομική συμβουλή.